DSGVO-Konformität und ITSM-Tools – Übersicht und Praxisleitfaden
Die Datenschutz-Grundverordnung oder DSGVO ist ein EU-Gesetz, das vorschreibt, wie Organisationen personenbezogene Daten von EU-Bürgern sammeln, speichern und verarbeiten können. Dieser Blogartikel beschreibt, wie sich die DSGVO auf das ITSM und wichtige IT-Prozesse bezieht und wie ITSM-Tools Ihrem Team helfen können, die DSGVO im Griff zu behalten.
IT-Servicedesks verarbeiten und speichern regelmäßig große Mengen personenbezogener Daten – zum Beispiel in Servicedesk-Tickets oder in Benutzerverwaltungssystemen. Daher müssen Teams sicherstellen, dass sie die DSGVO einhalten, um Sanktionen wie Bußgelder zu vermeiden. Und da ITSM (IT-Servicemanagement)-Tools im Wesentlichen Datenverarbeitungssysteme sind, ist die Einhaltung der DSGVO auch bei der Auswahl eines ITSM-Anbieters von zentraler Bedeutung. Schauen wir uns das einmal genauer an.
Für wen ist dieser Leitfaden gedacht?
- IT-Manager
- Servicedesk-Leiter
- IT Operations Manager
Wann Sie diesen Leitfaden verwenden sollten:
Verwenden Sie den in diesem Artikel beschriebenen Ansatz, wenn:
- Sie einen Überblick darüber erhalten möchten, was die DSGVO ist und wie sie sich auf ITSM und ITSM-Tools auswirkt.
- Sie nach einem ITSM-Tool suchen und verschiedene Tools vergleichen und dabei Funktionen von ITSM-Tools identifizieren möchten, die die Einhaltung der DSGVO unterstützen.
DSGVO und ITSM Takeaways:
Die DSGVO gilt unmittelbar für den IT-Betrieb (nicht nur für die Rechtsabteilung). Dies liegt daran, dass IT-Teams routinemäßig personenbezogene Daten in Bereichen wie Servicedesk-Tickets, Protokollen sowie Asset- und Benutzerverwaltungssysteme bearbeiten.
Datenresidenz und Datensouveränität wirken sich auf die Compliance aus. Wo Ihre Daten gespeichert werden, ist nur Teil des Gesamtbilds – Sie müssen auch wissen, welchen Gesetzen sie unterliegen und wer rechtlich darauf zugreifen darf.
Ihr ITSM-Tool muss DSGVO-Prozesse unterstützen. Denken Sie an Zugriffsanfragen, Korrektur und Löschung („Recht auf Vergessenwerden“).
IT-Teams müssen Verletzungen des Schutzes personenbezogener Daten innerhalb von 72 Stunden melden und bearbeiten. Ihr ITSM-Tool sollte dies über das Incidentmanagement unterstützen können.
IT-Teams müssen Compliance nachweisen. Ihr ITSM-Tool muss Sie bei der Verwaltung von Protokollen und Audit-Trails und der Dokumentation Compliance-bezogener Prozesse unterstützen, damit Sie immer auditbereit sind.
Durch die Nutzung eines ITSM-Anbieters wird die Verantwortung nicht auf diesen übertragen. Selbst wenn Sie einen ITSM-Anbieter verwenden, ist Ihr IT-Team weiterhin für den Umgang mit personenbezogenen Daten verantwortlich.
Ihre ITSM-Prozesse müssen mit Blick auf „Privacy by Design“ (Datenschutz durch Technikgestaltung) gestaltet werden. In der Praxis bedeutet das: rollenbasierte Zugriffskontrolle (RBAC) als Standard, ITSM-Prozesse, die unter Berücksichtigung der DSGVO gestaltet sind, sowie sichere Konfigurationen.
Was ist die DSGVO und wie steht sie im Zusammenhang mit ITSM?
Die Datenschutz-Grundverordnung ist ein EU-Gesetz, das am 25. Mai 2018 in Kraft getreten ist. Die DSGVO soll die Privatsphäre und die personenbezogenen Daten von EU-Bürgern schützen, indem sie regelt, wie sie von Organisationen behandelt und gespeichert werden.
Lassen Sie uns klarstellen: Die DSGVO ist nicht nur ein Thema für Ihre Rechtsabteilung. Tatsächlich gelten die Regeln der DSGVO auch direkt für IT- und Serviceteams.
Gemäß DSGVO sind personenbezogene Daten alle Informationen, „die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen“. Der vollständige Name und die E-Mail-Adresse eines Kunden, die in einem einfachen Ticket zum Zurücksetzen eines Passworts enthalten sind? Personenbezogene Daten.
Da ständig große Mengen personenbezogener Daten durch IT-Servicedesks fließen, agieren IT-Teams gemäß der DSGVO häufig sowohl als „Datenverantwortliche“ (die Partei, die definiert, wie Daten verarbeitet werden) als auch als „Auftragsverarbeiter“ (die Partei, die die Daten tatsächlich verarbeitet).
Bei der DSGVO geht es außerdem nicht nur darum, „Compliance-Anforderungen abzuhaken“. Die Verordnung verpflichtet Organisationen, einem Prinzip zu folgen, das als „Privacy by Design“ bekannt ist. Das bedeutet, dass Ihr IT-Team den Datenschutz im Auge behalten muss, wenn es ITSM-Kernprozesse wie Incident-, Change- und IT-Assetmanagement einrichtet.
Welche DSGVO-Grundsätze wirken sich auf den IT-Betrieb aus?
Die DSGVO-Grundsätze sind nicht nur theoretisch. Hier sind nur einige der wichtigsten Elemente, die sich auf den täglichen IT-Betrieb auswirken, und was sie für Ihr Team bedeuten:
- Transparenz. Ihr Serviceteam muss klar erklären und demonstrieren, wie personenbezogene Daten gesammelt, gespeichert und verwendet werden.
- Recht auf Zugang. Betroffene Personen (d. h. Kunden Ihres Servicedesks) können Zugriff auf die personenbezogenen Daten, die Sie über sie gespeichert haben, verlangen.
- Recht auf Vergessenwerden. Ihre Kunden können Ihren Servicedesk auffordern, ihre personenbezogenen Daten zu löschen, es sei denn, es gibt einen triftigen Grund, sie zu speichern.
- Recht auf Berichtigung. Ihre Kunden können Sie bitten, ungenaue personenbezogene Daten zu korrigieren.
- Widerspruchsrecht. Ihre Kunden können der Verarbeitung ihrer personenbezogenen Daten widersprechen.
- Meldepflichten. Wenn personenbezogene Daten einen Verstoß darstellen, muss Ihr Servicedesk dies innerhalb von 72 Stunden melden.
- Privacy by Design. Sie müssen Datenschutz von Anfang an in Ihre IT-Systeme und Prozesse integrieren, anstatt ihn erst nachträglich zu berücksichtigen.
Wie lassen sich ITSM-Prozesse mit der DSGVO in Einklang bringen?
Hier ist eine kurze Aufschlüsselung, wie sich die DSGVO-Grundsätze einige wichtige ITSM-Prozesse integrieren lassen:
Incidentmanagement
Die DSGVO verpflichtet Organisationen, Verletzungen des Schutzes personenbezogener Daten innerhalb von 72 Stunden zu erkennen, zu melden und zu beheben. Das ist ein ziemlich enges Zeitfenster. Ihr IT-Team benötigt Incidentmanagement-Prozesse, die die Einhaltung dieser Frist unterstützen.
Requestmanagement
Durch die Einrichtung von Workflows für die Löschung und Offenlegung von Daten können Sie schneller auf das „Recht auf Vergessenwerden“ Ihrer Kunden oder betroffener Personen reagieren.
Configurationsmanagement
Configurationsmanagement kann Ihrem IT-Team helfen, alle Assets und IT-Services zu identifizieren, die personenbezogene Daten speichern, verarbeiten oder handhaben, und abzubilden, wie diese Daten über verschiedene Services hinweg fließen.
IT-Changemanagement
Die Integration von DSGVO-Grundsätzen in Ihre IT-Changemanagement-Prozesse bedeutet, dass Sie während eines Change-Prozesses weniger wahrscheinlich personenbezogene Daten unbeabsichtigt offenlegen, preisgeben oder unsachgemäß behandeln.
Warum spielt die DSGVO bei der Auswahl eines ITSM-Tools eine Rolle?
Da ITSM-Tools personenbezogene Daten speichern und verarbeiten, ist die Wahl eines ITSM-Tools eine Compliance-Entscheidung sowie eine technische Entscheidung.
Organisationen, die sich nicht an die DSGVO halten, drohen schwerwiegende Strafen, darunter Bußgelder von bis zu 20 Millionen Euro oder 4 % des gesamten globalen Jahresumsatzes (je nachdem, welcher Wert höher ist). Abgesehen von rechtlichen und finanziellen Auswirkungen kann die Nichteinhaltung auch dem Ruf Ihrer Organisation schaden und das Vertrauen in Ihre Organisation schädigen. Sie müssen also die DSGVO im Auge behalten, wenn Sie Lösungen vergleichen.
Bei der Auswahl eines ITSM-Tools ist auch zu berücksichtigen, dass die Verwendung eines ITSM-Anbieters keine Haftung auf diesen überträgt. Mit anderen Worten, es liegt an Ihrem IT-Team sicherzustellen, dass Sie einen DSGVO-konformen Anbieter auswählen, der die personenbezogenen Daten Ihrer Kunden und Mitarbeiter sicher verarbeitet.
Die DSGVO ist nicht die einzige Vorschrift, die Ihr IT-Team im Auge behalten muss. Richtlinien wie NIS2 legen die Messlatte noch höher. Schauen Sie sich unseren Leitfaden an, wie Sie NIS2-konform bleiben.
Was sind die Vorteile der Abstimmung von DSGVO und ITSM?
Die Integration der DSGVO-Grundsätze in Ihre ITSM-Prozesse und Ihre ITSM-Lösung bringt nicht nur mehrere Vorteile mit sich:
Mehr Datensicherheit
Die Grundsätze der DSGVO sind stark auf den sicheren Umgang und die sichere Speicherung von Daten ausgerichtet. Wenn Sie also ein Tool auswählen, das auf die Einhaltung der DSGVO ausgerichtet ist, ist Ihre Organisation weniger anfällig für Datenschutzverletzungen. Und sollte doch einmal ein Verstoß auftreten, sind Sie besser darauf vorbereitet, diesen zu bewältigen und das Fallout zu minimieren.
Schnellere Reaktionen auf Sicherheitsincidents und Datenschutzverletzungen
Da die DSGVO bei der Erkennung und Reaktion auf Verletzungen des Schutzes personenbezogener Daten eine 72-Stunden-Frist vorsieht, sollten Ihre Incident- und Datenschutzverletzungsprozesse auf schnelle Reaktionen ausgelegt sein.
Weniger sich wiederholende Aufgaben, mehr strategische Arbeit.
ITSM-Tools können Ihr Team unterstützen, indem sie Routineaufgaben im Zusammenhang mit der DSGVO automatisieren, z. B. die Bearbeitung von Anfragen betroffener Personen oder Verstößen gegen die DSGVO, sodass sich Teammitglieder auf eine übergeordnete Strategie konzentrieren können.
Auditbereite Transparenz.
ITSM-Tools mit Audit-Trails und erweiterten Reporting-Funktionen können Ihrem IT-Team helfen, die Einhaltung von Vorschriften bei Audits oder behördlichen Anfragen nachzuweisen.
Welche DSGVO-Funktionen sollte ein ITSM-Tool unterstützen?
Wie sieht also die Einhaltung der DSGVO in einem ITSM-Tool tatsächlich aus? Hier sind einige wichtige Funktionen, auf die Sie achten sollten, wenn Sie nach einem ITSM-Tool suchen, das die Einhaltung der DSGVO in Ihrer Organisation unterstützt:
Audit-Trails
Suchen Sie nach einem ITSM-Tool mit Audit-Trails, in denen alle personenbezogenen Datenaktionen protokolliert werden. Ein Audit-Trail zeigt genau, wie personenbezogene Daten verarbeitet wurden und wer darauf Zugriff hatte. Dies hilft Ihrem Team, Rechenschaft abzulegen und nachzuweisen, dass Ihre IT-Organisation die DSGVO-Prinzipien einhält, beispielsweise wenn Sie von einer Regulierungsbehörde überprüft oder untersucht werden.
Reports und Dashboards
Reporting und Dashboards können Ihnen einen klaren Überblick darüber verschaffen, wie gut Ihr Team die DSGVO-Anforderungen erfüllt, indem Sie beispielsweise KPIs wie die Dauer der Incident-Bearbeitung oder die Reaktionszeiten auf Anfragen zu personenbezogenen Daten verfolgen.
Zugangskontrolle
Nicht jeder Benutzer sollte Zugriff auf alles haben. Mit Zugriffskontrollen wie rollenbasiertem Zugriff (RBAC) können Sie sicher sein, dass nur die richtigen Personen Zugriff auf personenbezogene Daten haben.
RBAC unterstützt auch die DSGVO-Prinzipien der Datenminimierung und Privacy by Design. Anstatt breiten Zugriff zu gewähren und ihn später zu beschränken, beschränkt RBAC den Zugriff standardmäßig, was genau das ist, was die DSGVO vorschreibt. Ein Servicedesk-Bearbeiter sollte beispielsweise in der Lage sein, IT-Incidents zu lösen, aber keine sensiblen HR-Tickets oder Anfragen an die Rechtsabteilung sehen können (es sei denn, er ist ausdrücklich autorisiert).
Möchten Sie ein tieferes Verständnis dafür gewinnen, wie Access Governance Sie bei der Einhaltung von Compliance-Anforderungen unterstützt? Lesen Sie unseren Leitfaden zur Verwaltung von Admin-Consent-Anfragen.
Automatisierung
Automatisierung kann Ihrem IT-Team helfen, DSGVO-bezogene Prozesse konsistent und pünktlich zu verfolgen, ohne sich in langsamen, manuellen Arbeiten zu verzetteln. Angenommen, ein Enduser stellt eine Anfrage zum Löschen von Daten. Ihr ITSM-Tool kann sicherstellen, dass es mit einer Frist an das richtige Team weitergeleitet wird, damit nichts übersehen wird.
Workflows für das Incidentmanagement
Suchen Sie nach einem ITSM-Tool mit Incidentmanagement-Workflows, um sicherzustellen, dass Incidents innerhalb des erforderlichen Zeitfensters von 72 Stunden erkannt und ordnungsgemäß eskaliert werden. Die Integration von Automatisierung in Ihren Incidentmanagement-Workflow kann unnötige manuelle Arbeit einsparen und Ihrem IT-Team helfen, schneller auf Verstöße zu reagieren.
Wie wählen wir den richtigen Anbieter für die Einhaltung der DSGVO aus?
Da der Einsatz eines ITSM-Tools keine Haftung überträgt, liegt es an Ihrer IT-Organisation, einen DSGVO-konformen Anbieter auszuwählen. Worauf Sie achten sollten:
Ein ausgereifter Ansatz für DSGVO und Datensicherheit
Bietet der Anbieter eine Vereinbarung zur Auftragsverarbeitung (Data Processing Agreement, DPA) an? Verfügt er über Sicherheitszertifizierungen wie ISO/IEC 27001? Werden die Rollen (z.B. Datenverarbeiter, Datenverantwortlicher) klar skizziert? Das sind alles gute Zeichen.
Datensouveränität und -speicherung
Wenn Sie sich für einen ITSM-Anbieter entscheiden, müssen Sie berücksichtigen, wo und unter welcher Gerichtsbarkeit Ihre Daten verarbeitet werden.
Zuerst einige Schlüsselbegriffe:
- Datenspeicherung = der Ort, an dem Ihre Daten physisch gespeichert werden.
- Datensouveränität bezieht sich auf das Rechtssystem, das Ihre Daten regelt.
Wenn es um die Aufbewahrung von Daten in der EU geht, wird die Einhaltung der Vorschriften einfacher (und viele Organisationen nennen die Aufbewahrung in der EU sogar als Grundvoraussetzung).
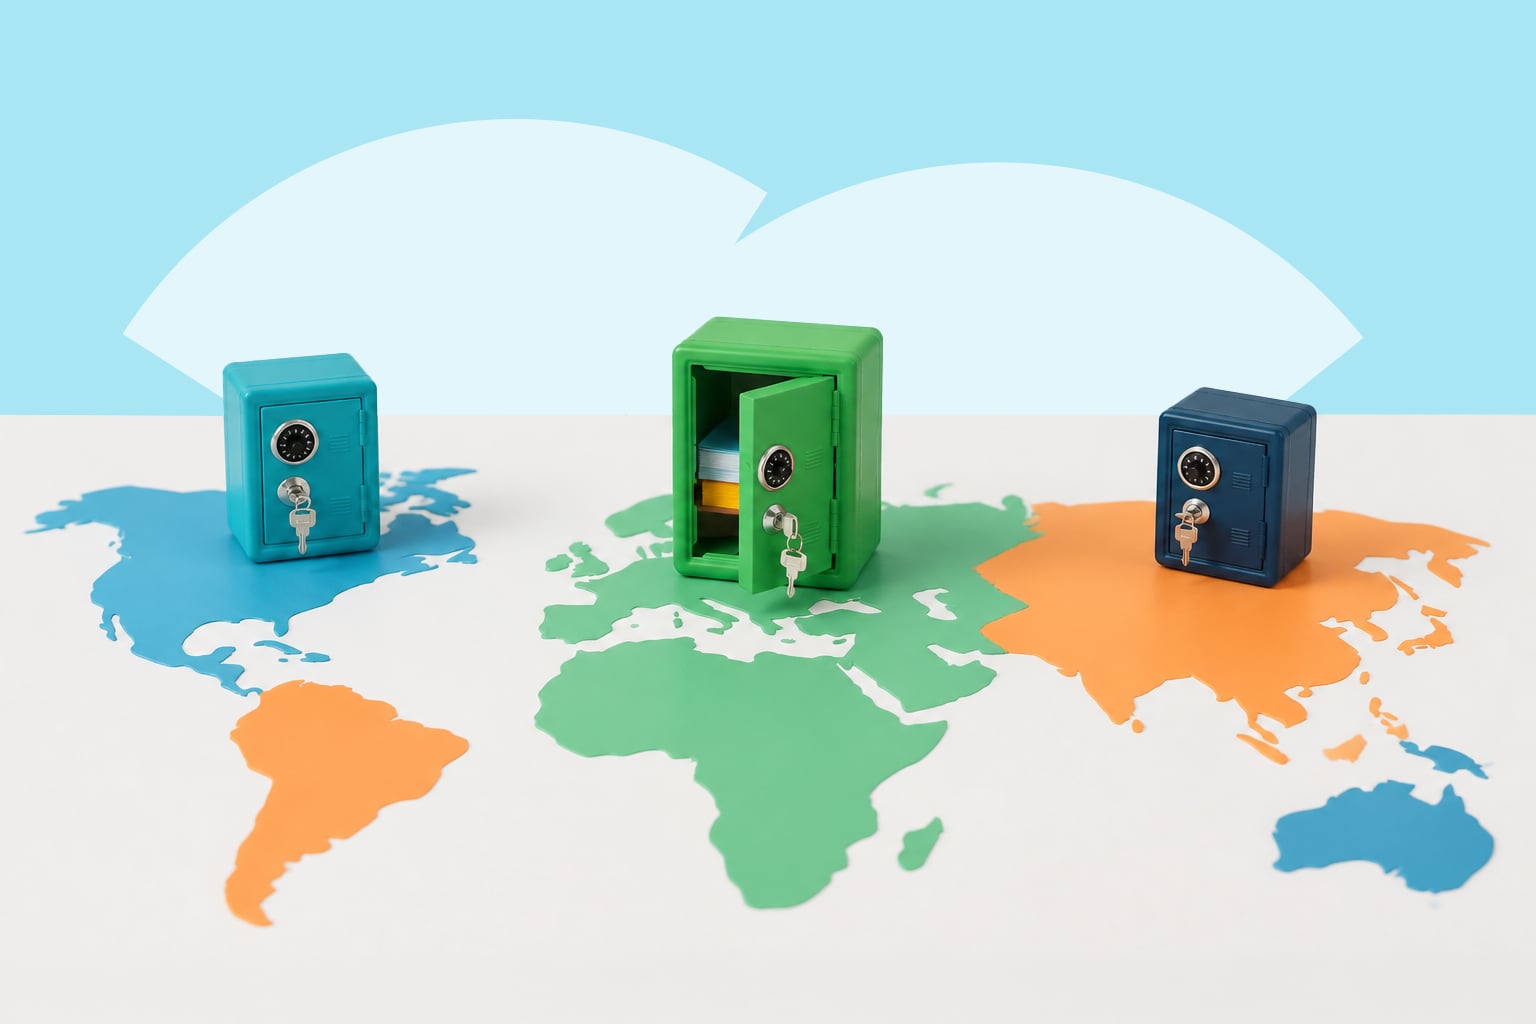
Zu wissen, wo sich Ihre Daten befinden, reicht jedoch nicht aus. Hier kommt die Datensouveränität ins Spiel. Selbst wenn Ihre Daten in der EU gespeichert werden, kann ein Anbieter mit Sitz außerhalb der EU weiterhin Nicht-EU-Gesetzen unterliegen und in einigen Fällen sogar Nicht-EU-Regierungen den Zugriff auf Ihre Daten ermöglichen.
Nehmen wir zum Beispiel den US CLOUD Act. Dieses Gesetz erlaubt es den US-Behörden, in den USA ansässige Unternehmen zur Übergabe von Daten zu verpflichten, die überall auf der Welt gespeichert sind, einschließlich EU-Rechenzentren. Das bedeutet: Wenn Ihr ITSM-Anbieter seinen Sitz in den USA hat, könnten US-Behörden rechtlich die Herausgabe von Namen, E-Mail-Adressen, Berufsbezeichnungen oder Gerätedaten von allen Benutzern verlangen, die in Ihrer gesamten Organisation jemals ein Ticket erstellt haben. Und selbst wenn Ihre IT-Organisation keine Wahl bei der Offenlegung hatte, könnten die Aufsichtsbehörden immer noch fragen, warum Sie sich für einen Anbieter entschieden haben, der Sie überhaupt in diese Position gebracht hat.
Bei der Auswahl eines ITSM-Anbieters muss die Datensouveränität neben Preis, Funktionen und Support auf Ihrer Bewertungscheckliste stehen. Nur wenn Sie verstehen, wo Ihre Daten gespeichert sind und welchen Gesetzen sie unterliegen, können Sie eine wirklich fundierte Entscheidung treffen.
ITSM-Tools und DSGVO: Bewertungscheckliste
Verwenden Sie diese DSGVO-Checkliste, wenn Sie ein ITSM-Tool zur Einhaltung der DSGVO bewerten:
- Kann das Tool uns helfen, Benutzerdatenanfragen (wie Zugriff oder Löschung) schnell zu bearbeiten?
- Kann das Tool uns helfen, die Compliance während eines Audits nachzuweisen?
- Erzwingt das Tool rollenbasierte Zugriffskontrolle und geringste Privilegien?
- Kann das Tool Ihnen helfen, einen Datenschutzverstoß innerhalb von 72 Stunden zu erkennen, zu verfolgen und zu melden?
- Kann der Anbieter eine rechtmäßige Datenverarbeitung nachweisen?
- Ermöglicht das Tool die einfache Einhaltung der DSGVO-Regeln als Teil unserer normalen IT-Prozesse?
- Kann das Tool Compliance mit dem Wachstum unserer Organisation skalieren?
- Wo werden unsere Daten gespeichert und verarbeitet?
Häufige Fragen zu DSGVO und ITSM
Gilt die DSGVO für ITSM-Tools?
Ja. ITSM-Tools speichern und verarbeiten häufig personenbezogene Daten wie Namen und E-Mail-Adressen, sodass sie in den Geltungsbereich der Datenschutz-Grundverordnung fallen.
Welche personenbezogenen Daten werden in ITSM-Tools gespeichert?
ITSM-Tools speichern normalerweise Informationen wie Namen, E-Mail-Adressen und Gerätedetails. Sie können auch sensible Informationen in Tickets, Protokollen oder Anhängen enthalten. Selbst technische Daten wie IP-Adressen können als personenbezogene Daten gelten.
Wie helfen ITSM-Tools bei der Einhaltung der DSGVO?
Ein ITSM-Tool hilft, Compliance-bezogene Prozesse zu strukturieren und zu automatisieren, wie z. B. die Verwaltung von Anfragen von Betroffenen, die Verfolgung von Incidents, die Verwaltung von Auditprotokollen sowie die Durchsetzung von Workflows und Fristen.
Was sind die größten DSGVO-Risiken in ITSM-Umgebungen?
Zu den häufigsten DSGVO-Risiken für IT-Service-Teams gehören zu weitreichende Zugriffsrechte, ein fehlender Überblick über gespeicherte Daten und verpasste Fristen, beispielsweise bei der Reaktion auf Datenschutzverletzungen. Teams, die sich auf manuelle Prozesse verlassen, sind mit höherer Wahrscheinlichkeit diesen Risiken ausgesetzt.
Abschließende Gedanken zu DSGVO und ITSM-Tools
Die DSGVO ist nicht nur ein Thema für Rechtsabteilungen. IT-Teams müssen die Einhaltung der DSGVO in ihren täglichen Abläufen kennen und einhalten, indem sie DSGVO-Prinzipien in ihre ITSM-Workflows integrieren und ITSM-Tools auswählen, die DSGVO-Prozesse unterstützen, z. B. Anfragen von Betroffenen und Reaktion auf Datenschutzverletzungen.
Möchten Sie Ihrem IT-Team helfen, konform zu bleiben, haben aber keine Ahnung, wo Sie anfangen sollen? Legen Sie zunächst die DSGVO-Anforderungen Ihrer Organisation für ein ITSM-Tool fest. Konzentrieren Sie sich auf unverzichtbare Funktionen wie Incidentmanagement, Audit-Trails, rollenbasierten Zugriff und EU-Datenspeicherung. Dies wird Ihnen helfen, Anbieter schnell einzugrenzen und ein Tool auszuwählen, das die Compliance vom ersten Tag an unterstützt.
Zeit für ein ITSM-Tool, das wirklich zu Ihrem Team passt?
Unser Leitfaden liefert Ihnen alles, was Sie über die Bewertung und Auswahl Ihrer perfekten ITSM-Lösung wissen müssen.
Inspirieren Sie andere, teilen Sie diesen Blog